 Rexoma IT
· Rexoma Team · IT-Sicherheit · 5 Min. Lesezeit
IT-Hardware vor Diebstahl schützen: Lieferung, Lager und Serverraum absichern
In den USA erbeuten Banden gezielt Lkw-Ladungen mit Servern – eingefädelt über gekaperte Konten bei Frachtbörsen. Was KMU daraus für den Schutz ihrer eigenen IT-Hardware lernen können.

Bei IT-Sicherheit denken die meisten an Firewalls, Passwörter und Updates. Ein gestohlener Server oder ein verschwundenes Notebook mit unverschlüsselter Festplatte richtet aber oft genauso viel Schaden an wie ein Hackerangriff: Der Betrieb steht still, und Kundendaten liegen in fremden Händen. Ein aktueller Fall aus den USA zeigt, wie gezielt Kriminelle inzwischen an IT-Hardware kommen, und dass digitale und physische Angriffe dabei ineinandergreifen.
Was in den USA passiert ist
Wie heise am 29. Oktober unter Berufung auf NBC News berichtet, haben organisierte Banden seit Juni Rechenzentrums-Equipment im Wert von mehr als 100 Millionen US-Dollar gestohlen. Erbeutet wurden Server, Speicherchips, Glasfaser- und Kupferkabel sowie Bitcoin-Mining-Geräte. Bisher sind knapp zwei Dutzend gezielte Diebstähle bekannt.
Die Methode: erst digital, dann physisch
Bemerkenswert ist das Vorgehen:
- Die Täter übernehmen Konten bei Online-Frachtbörsen, auf denen Versender und Makler Transportunternehmen suchen.
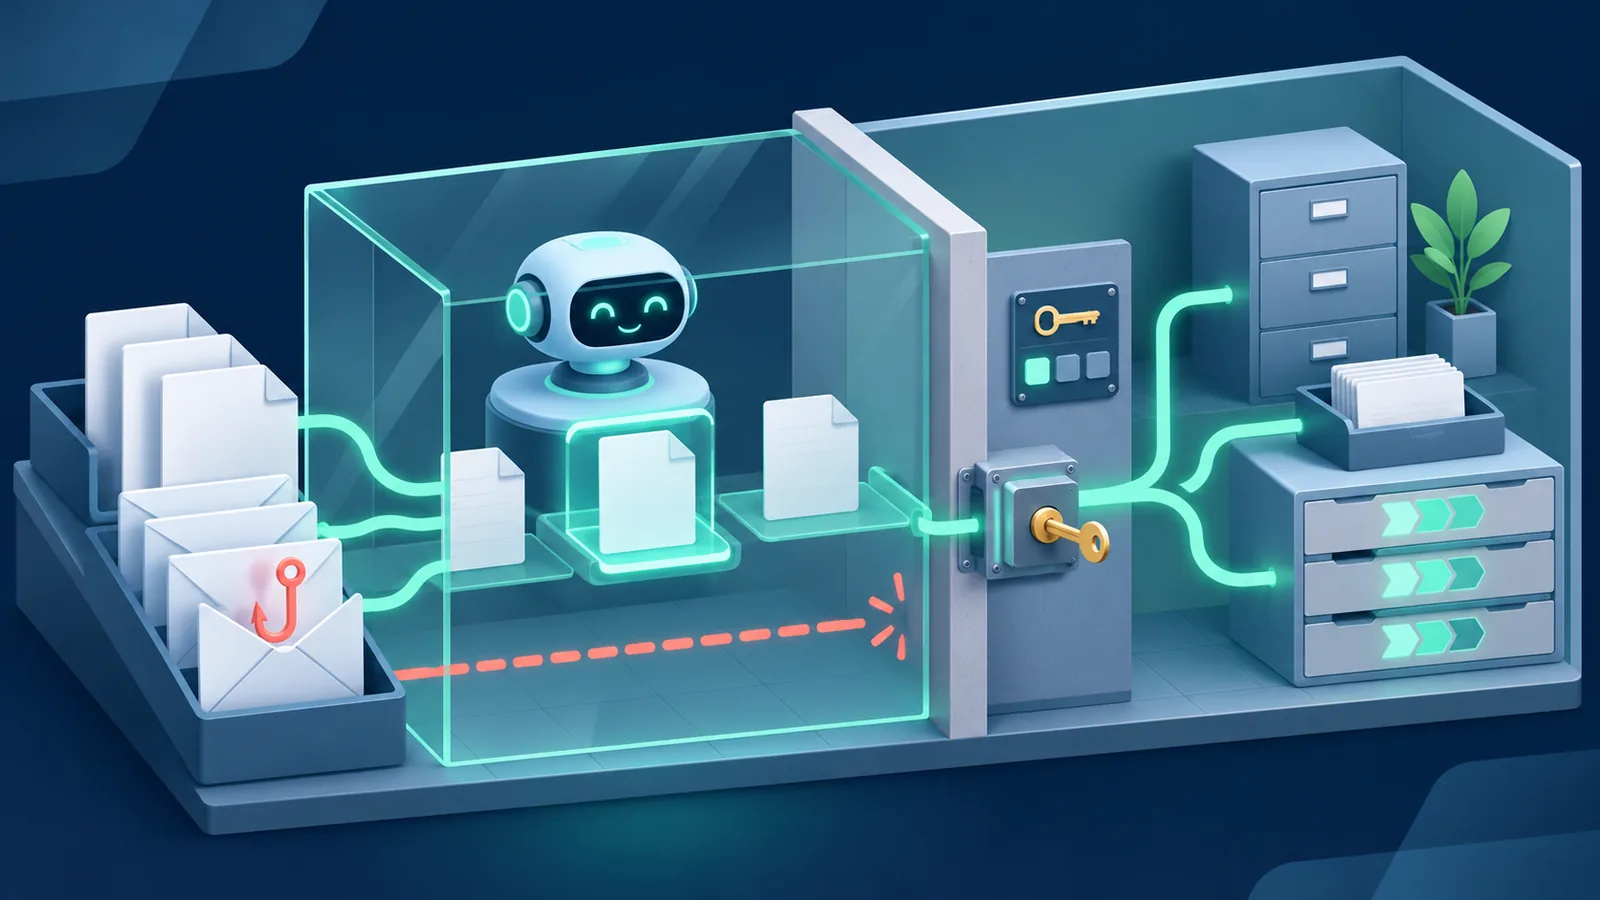
- Sie stellen gefälschte Ladungen ein und schicken interessierten Speditionen einen infizierten Link. Mit der Schadsoftware übernehmen sie deren Konten.
- Über diese Konten bieten sie auf echte, wertvolle Transporte. Die Ladung landet bei einem Fahrer, der zur Bande gehört.
In einem Fall wurden die GPS-Koordinaten des Lkw gefälscht, in zwei weiteren rammten Komplizen die Begleitfahrzeuge des Sicherheitspersonals. Das FBI hatte bereits im April vor zunehmenden mehrstufigen, gezielten Frachtdiebstählen gewarnt.
Warum das auch KMU betrifft
Ein KMU in Dresden bestellt keine Lkw-Ladungen voller GPU-Server. Die Muster lassen sich aber übertragen:
- Hardware ist auf dem Transportweg verwundbar. Bestellte Server, Notebooks oder Firewalls stehen oft stundenlang unbeaufsichtigt im Empfangsbereich oder im Flur.
- Gekaperte Konten ermöglichen physischen Diebstahl. Wer das Konto beim Lieferanten oder beim Logistikportal übernimmt, kann Lieferadressen ändern oder Sendungen umleiten.
- Speicher und Arbeitsspeicher sind begehrt. Bei hohen Preisen für Speicherchips und Grafikkarten wird auch gebrauchte Hardware für Diebe attraktiver.
Für Speditionen und Logistikbetriebe in Sachsen kommt ein direkter Bezug hinzu: Ihre Zugänge zu Frachtbörsen sind genau das, was die Täter in den USA ausgenutzt haben.
Die drei Schwachstellen: Lieferung, Lagerung, Betrieb
1. Bestellung und Lieferung
Die meisten Hardware-Verluste passieren nicht im Serverraum, sondern davor. Typische Lücken:
- Pakete werden an der Rezeption abgestellt und erst Tage später ausgepackt.
- Niemand gleicht Seriennummern mit dem Lieferschein ab.
- Lieferanten-Konten (Distributor, Onlineshop, Hersteller-Portal) sind nur mit Passwort geschützt; Lieferadressen kann jeder mit Zugang ändern.
- E-Mails zu „geänderten Lieferdetails“ werden ungeprüft übernommen.
2. Lagerung und Altgeräte
Ersatz-Notebooks, ausgemusterte Server und alte Festplatten liegen oft in einem Abstellraum oder Kellerregal. Gerade Altgeräte sind problematisch: Sie enthalten häufig noch Daten, werden aber nicht mehr inventarisiert. Ob ein Gerät fehlt, fällt dann monatelang niemandem auf.
3. Serverraum und Technikschrank
In vielen kleineren Betrieben ist der „Serverraum“ ein Schrank im Kopierraum oder ein Rack in der Abstellkammer. Häufig sind Schrank und Raum nicht abgeschlossen, oder der Schlüssel steckt. Wer physischen Zugriff auf einen Server hat, kann nicht nur Hardware mitnehmen, sondern auch Festplatten ausbauen, USB-Geräte anschließen oder über die Fernwartungsschnittstelle Zugriff erlangen.
Praxis: So schützen Sie Ihre IT-Hardware vor Diebstahl
Schritt 1: Wareneingang für IT festlegen
Legen Sie fest, wer IT-Lieferungen annimmt und wo sie bis zur Einrichtung gelagert werden, idealerweise in einem abschließbaren Raum. Bei der Annahme werden Seriennummern mit Lieferschein und Bestellung abgeglichen und direkt ins Inventar übernommen. Beschädigte oder geöffnete Verpackungen werden dokumentiert, bevor das Gerät in Betrieb geht.
Schritt 2: Lieferanten- und Logistik-Konten absichern
Alle Konten bei Distributoren, Hersteller-Portalen, Onlineshops und, für Logistikbetriebe, bei Frachtbörsen erhalten Multi-Faktor-Authentifizierung. Änderungen an Lieferadressen oder Bankverbindungen werden telefonisch über eine bekannte Nummer bestätigt, nie über die Kontaktdaten aus der E-Mail. Da die Täter in den USA mit Schadsoftware Konten übernommen haben, gehört auch der Schutz vor Infostealern dazu.
Schritt 3: Inventar führen und regelmäßig abgleichen
Ein aktuelles IT-Asset-Management ist die Grundlage: Jedes Gerät mit Seriennummer, Standort und verantwortlicher Person. Einmal im Quartal wird der Bestand stichprobenartig geprüft, inklusive Lager und Altgeräte. Nur so fällt ein fehlendes Gerät überhaupt auf.
Schritt 4: Serverraum und Rack verschließen
- Serverraum oder Technikschrank abschließen, Schlüssel bzw. Zutrittsrechte auf wenige Personen beschränken.
- Zutritte protokollieren, zum Beispiel über ein elektronisches Schließsystem oder ein einfaches Zutrittsbuch.
- Racks und Server mit abschließbaren Fronttüren und Laufwerksschächten sichern.
- Ungenutzte Netzwerkdosen in öffentlich zugänglichen Bereichen deaktivieren.
- Die Fernwartungsschnittstelle der Server (IPMI/BMC) in ein eigenes Netz legen.
Ergänzende Maßnahmen gegen Zutritt durch Fremde, etwa über vorgetäuschte Handwerker oder Lieferanten, beschreiben wir im Artikel zu Physical Security und Social Engineering.
Schritt 5: Daten unbrauchbar machen, falls Hardware verschwindet
Diebstahl lässt sich nie ganz verhindern. Entscheidend ist, dass gestohlene Geräte keine lesbaren Daten enthalten. Notebooks, Server und externe Datenträger sollten durchgehend verschlüsselt sein, mit BitLocker, LUKS oder bei NAS-Systemen über die integrierte Verschlüsselung. Altgeräte werden vor der Entsorgung zertifiziert gelöscht oder die Datenträger physisch vernichtet.
Schritt 6: Ausfall einplanen
Ein gestohlener Server ist vor allem ein Verfügbarkeitsproblem. Prüfen Sie, ob Ihre Backups nach der 3-2-1-Regel auch dann greifen, wenn die Hardware vor Ort komplett fehlt, also mindestens eine Kopie außer Haus liegt. Im IT-Notfallplan sollte Hardware-Diebstahl als eigenes Szenario stehen: Wer wird informiert, wo kommt Ersatzhardware her, und muss eine Datenpanne gemeldet werden?
Häufige Fehler aus der Praxis
Bei Sicherheitsprüfungen in ostdeutschen KMU stoßen wir immer wieder auf dieselben Punkte: offene Technikschränke in Fluren mit Kundenverkehr, Altgeräte ohne Löschnachweis im Keller, Lieferanten-Konten mit geteiltem Passwort und keinerlei Inventar für Notebooks. Keiner dieser Punkte ist aufwendig zu beheben. Zusammen ergeben sie aber eine leicht ausnutzbare Lücke.
Unterstützung beim Schutz Ihrer IT-Hardware in Dresden
Sie suchen Unterstützung in Dresden? Rexoma hilft KMU dabei, IT-Hardware vor Diebstahl zu schützen: von Inventarisierung und Festplattenverschlüsselung über die Absicherung von Serverraum und Lieferanten-Konten bis zum Notfallplan. Wir betreuen Unternehmen in Dresden, Sachsen und ganz Ostdeutschland. Sprechen Sie uns an – wir prüfen gemeinsam, wo Ihre Hardware heute ungeschützt ist.