 Rexoma IT
· Rexoma Team · IT-Sicherheit · 5 Min. Lesezeit
Monitoring-Server absichern: Was die Checkmk-Lücken für KMU bedeuten
Checkmk hat drei kritische Lücken geschlossen, über die Angreifer Code auf dem zentralen Monitoring-Server ausführen können. Monitoring-Systeme sehen jedes Gerät im Netz und gehören deshalb zu den sensibelsten Servern im Unternehmen. So sichern KMU sie ab.
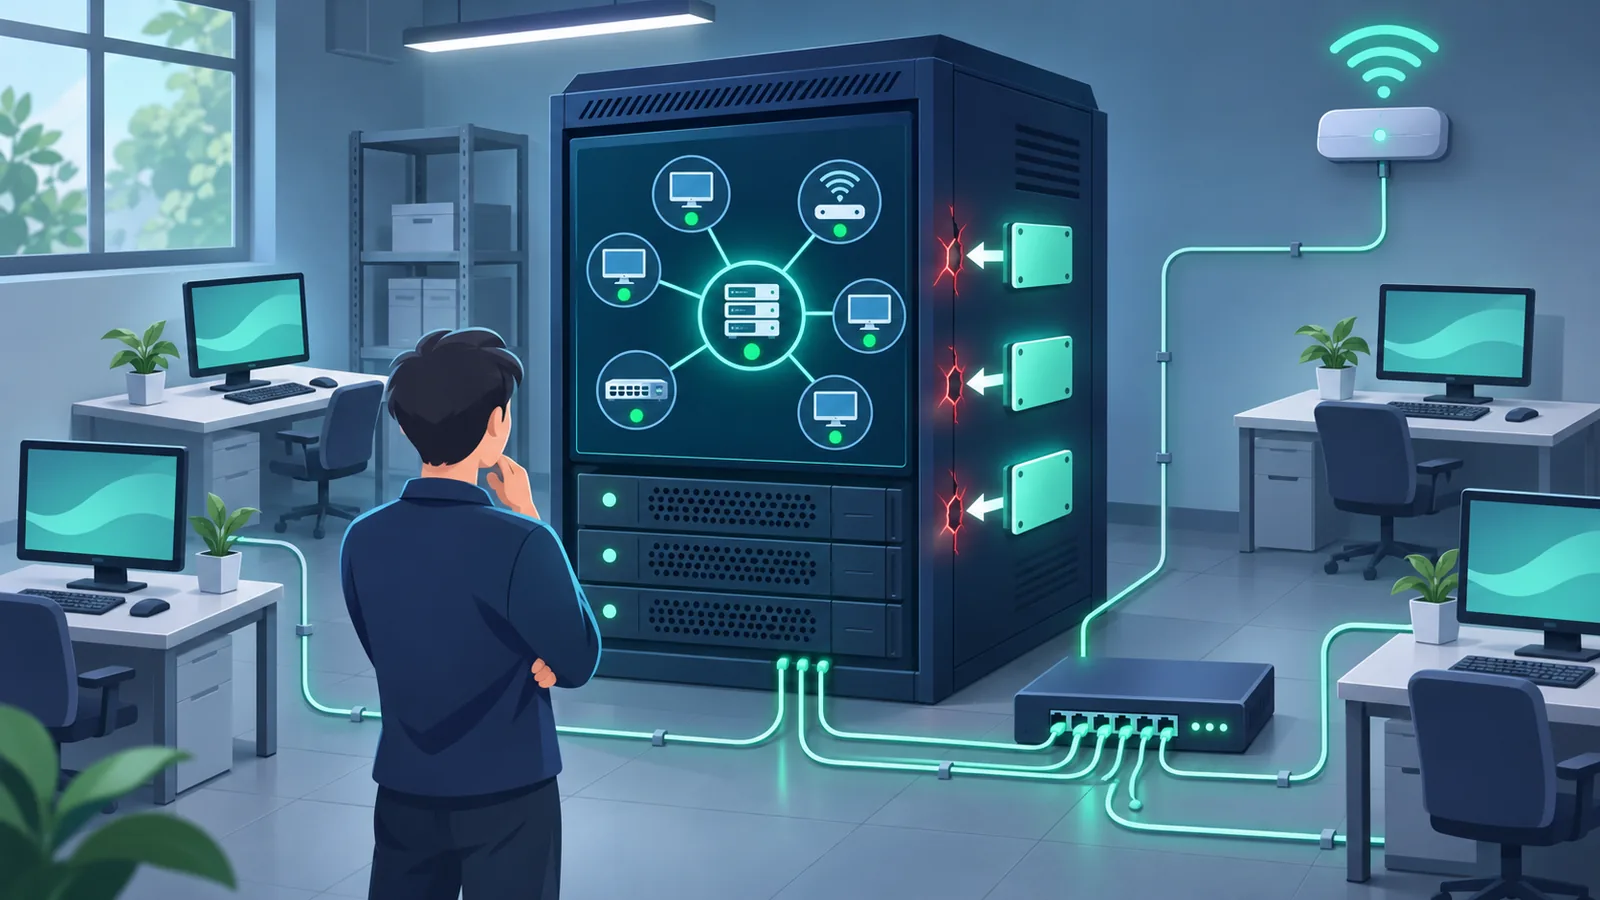
Ein Monitoring-Server kennt jeden Server, jeden Switch und jede Firewall im Unternehmen. Er hat Zugangsdaten für SNMP, Datenbanken und Cloud-Dienste, und auf vielen Systemen läuft sein Agent mit Root-Rechten. Wer ihn übernimmt, hat eine fertige Landkarte des Netzes und oft den Schlüssel dazu. Die aktuellen Sicherheitslücken in Checkmk zeigen, warum Monitoring-Server absichern keine Nebensache ist.
Was bei Checkmk passiert ist
Laut heise security vom 12. November 2026 hat Checkmk drei Schwachstellen geschlossen, die alle als kritisch eingestuft sind (CVSS 4.0: 9.4). In allen drei Fällen können Angreifer beliebige Dateien auf der Checkmk-Site schreiben und darüber Code als Site-Nutzer ausführen:
- Robotmk-Agentdaten: Wer auf einem überwachten Host manipulierte Agent-Plug-ins oder Spool-Dateien ablegen kann, schreibt Dateien auf den Monitoring-Server. Voraussetzung ist zusätzlich, dass ein Admin die neuen Services bestätigt oder die automatische Service-Discovery aktiv ist.
- Kubernetes-Spezial-Agent: Normale Monitoring-Nutzer mit dem Recht, Regeln zu bearbeiten, können ein Python-Skript einschleusen und ausführen lassen. Das ist eine klassische Rechteausweitung.
- Verteiltes Monitoring: Eine Remote-Site kann über manipulierte Host-Labels Dateien auf der zentralen Site überschreiben.
Behoben sind die Lücken in Checkmk 2.5.0p19 und 2.4.0p40. Version 2.3.0 ist ebenfalls betroffen, hat aber ihr Supportende erreicht und bekommt keinen Patch mehr. Wer sie noch betreibt, muss auf eine unterstützte Version migrieren.
Warum „braucht Anmeldung“ keine Entwarnung ist
Keine der Lücken ist ohne Vorbedingung aus dem Internet ausnutzbar. Das klingt beruhigend, ist es aber nur bedingt. Die erste Lücke zeigt ein typisches Angriffsmuster: Ein Angreifer übernimmt einen einzelnen, schlecht gepflegten Server und springt von dort auf das zentrale Monitoring. Vom Monitoring aus erreicht er dann alle anderen Systeme. Der Monitoring-Server wird so vom Beobachter zum Verteiler.
Warum Monitoring-Systeme ein lohnendes Ziel sind
Das betrifft nicht nur Checkmk. Ob Zabbix, PRTG, Icinga, Nagios oder Grafana mit Prometheus: Monitoring-Systeme haben strukturell dieselben Eigenschaften.
- Volle Sicht: Sie kennen IP-Adressen, Betriebssysteme, Softwarestände und offene Dienste aller Systeme.
- Gespeicherte Zugangsdaten: SNMP-Communities, Datenbankkonten, API-Schlüssel für Cloud und Microsoft 365, oft auch Domänenkonten für WMI-Abfragen.
- Agenten mit hohen Rechten: Auf überwachten Servern läuft Code, den der Monitoring-Server mitbestimmt, zum Beispiel über Plug-ins oder verteilte Agent-Pakete.
- Erlaubter Netzverkehr: Firewalls lassen Monitoring-Verkehr in fast jedes Segment durch. Auffällige Verbindungen gehen darin leicht unter.
- Wenig Aufmerksamkeit: Das Monitoring wurde einmal eingerichtet und läuft. Updates kommen oft erst, wenn etwas nicht mehr funktioniert.
Bei ostdeutschen KMU sehen wir häufig ein Monitoring, das ein früherer Dienstleister aufgesetzt hat und das seitdem niemand mehr anfasst. Genau dort finden sich veraltete Versionen wie Checkmk 2.3 oder alte Zabbix-Releases.
Praxis: Monitoring-Server absichern in sieben Schritten
1. Version prüfen und patchen
Melden Sie sich an der Checkmk-Oberfläche an oder führen Sie als Site-Nutzer omd version aus. Liegt die Version unter 2.5.0p19 bzw. 2.4.0p40, aktualisieren Sie. Bei 2.3.0 planen Sie das Upgrade jetzt. Ein Versionssprung über mehrere Releases geht bei Checkmk nur schrittweise, also mit etwas Vorlauf. Nehmen Sie das Monitoring dauerhaft in Ihr Patch-Management auf.
2. Übergangsweise Discovery einschränken
Bis der Patch eingespielt ist, empfiehlt heise, die Option „Monitor undecided services“ bzw. die periodische Service-Discovery zu deaktivieren. Neue Services werden dann nicht mehr automatisch übernommen, sondern erst nach Prüfung. Das senkt das Risiko der ersten Lücke.
3. Benutzer und Rechte aufräumen
Prüfen Sie, wer Regeln bearbeiten darf. Viele Installationen haben noch Konten ehemaliger Mitarbeiter oder Dienstleister. Vergeben Sie Admin-Rechte nur an wenige Personen, aktivieren Sie Zwei-Faktor-Authentifizierung für die Weboberfläche und nutzen Sie, wo möglich, die zentrale Anmeldung per LDAP oder SSO. Grundlagen dazu im Artikel zu Privileged Access Management.
4. Weboberfläche nicht ins Internet stellen
Die Oberfläche des Monitorings gehört ins interne Netz. Wer von unterwegs darauf zugreifen muss, nutzt ein VPN wie WireGuard. Ein offener Port 80 oder 443 für das Monitoring ist ein unnötiges Risiko.
5. Netz segmentieren
Stellen Sie den Monitoring-Server in ein eigenes Management-Segment. Erlauben Sie per Firewall nur die tatsächlich nötigen Verbindungen: vom Monitoring zu den Agenten (bei Checkmk standardmäßig TCP 6556), nicht umgekehrt in beliebige Richtungen. Bei verteiltem Monitoring kommunizieren Remote-Sites nur mit der zentralen Site.
6. Zugangsdaten minimieren
Prüfen Sie jedes hinterlegte Passwort: Braucht das Monitoring wirklich ein Domänen-Admin-Konto, oder reicht ein Leseprofil? Nutzen Sie für SNMP Version 3 mit Authentifizierung statt öffentlicher Communities. Datenbank- und Cloud-Konten erhalten ausschließlich Leserechte. Sensible Zugangsdaten gehören in einen Passwortspeicher, nicht in Regeltexte.
7. Agenten und überwachte Hosts im Blick behalten
Die Checkmk-Lücke zeigt: Ein kompromittierter Host kann das Monitoring angreifen. Aktivieren Sie bei Checkmk die verschlüsselte Agent-Kommunikation per TLS und registrieren Sie Agenten ordentlich. Entfernen Sie Plug-ins, die niemand mehr braucht. Und protokollieren Sie Änderungen am Monitoring zentral, idealerweise in einem SIEM wie Wazuh.
Wer überwacht den Wächter?
Ein Monitoring, das selbst ausfällt oder übernommen wird, meldet nichts mehr. Sinnvoll ist deshalb ein einfacher externer Check, der prüft, ob das Monitoring selbst erreichbar ist und Benachrichtigungen verschickt. Außerdem gehört der Monitoring-Server in die Datensicherung. Nach einem Vorfall ist eine saubere Neuinstallation mit gesicherter Konfiguration oft schneller als die Suche nach jeder manipulierten Datei.
Wer sein Monitoring ohnehin neu aufstellen will, findet im Beitrag zu Grafana und Prometheus für KMU einen Überblick über eine schlanke Open-Source-Alternative. Die Sicherheitsregeln oben gelten dort genauso.
Unterstützung in Dresden und Sachsen
Sie suchen Unterstützung in Dresden? Rexoma IT hilft KMU in Dresden und ganz Sachsen dabei, ihren Monitoring-Server abzusichern: Versionscheck und Update von Checkmk, Zabbix oder Grafana, Bereinigung von Konten und Zugangsdaten, Segmentierung per OPNsense und Zugriff über WireGuard. Mehr zu unserem Vorgehen finden Sie unter IT-Security und Linux-Systemadministration. Sprechen Sie uns an.

